martes, 4 de abril de 2017


METODOLOGÍA DE AUDITORIA DE SISTEMAS-
(Muñoz Razo)

1ª ETAPA: PLANEACIÓN DE LA AUDITORÍA DE SISTEMAS COMPUTACIONALES

1. Identificar el origen de la auditoría
El primer paso formal para iniciar la planeación de una auditoría en el área de sistemas es identificar el origen de la auditoría; es decir, lo primero es saber por qué surge la necesidad o inquietud de realizar una auditoría. Para esto nos debemos preguntar ¿de dónde?, ¿por qué?, ¿quién? o para qué se requiere hacer la evaluación de algún aspecto de sistemas de la empresa. Para el responsable de realizar la planeación de la auditoría de sistemas es de suma importancia identificar el origen de la auditoría, debido a que además de proporcionarle los elementos necesarios para hacer una buena planeación de la revisión, también le ayuda a definir los elementos de juicio que contribuirán a normar su criterio de evaluación. Además, conociendo el origen de la auditoría, el auditor también puede definir la manera de enfocar la revisión.

También puede saber de antemano cuáles serán los aspectos primordiales en la evaluación; es decir, puede saber cuáles serán los asuntos más relevantes sobre los que deberá trabajar, a fin de satisfacer lo que se espera de la auditoría de sistemas. Dentro de este punto de la auditoría de sistemas encontramos estas posibles causas: 

· Por solicitud expresa de procedencia interna 

· Por solicitud expresa de procedencia externa 

· Como consecuencia de emergencias y condiciones especiales 

· Por riesgos y contingencias informáticas 

· Como resultado de los planes de contingencia 

· Por resultados obtenidos de otras auditorías 

· Como parte del programa integral de auditoría 


2. Realizar una visita preliminar al área que será evaluada
Es recomendable, diríamos que casi imprescindible, que el auditor realice una visita preliminar al área de informática que será auditada, justo después de conocer el origen de la petición de auditoría, y antes de iniciarla formalmente; el propósito es que tenga un contacto inicial con el personal de dicha área y que observe cómo se encuentran distribuidos los sistemas, cuántos y cuáles son los equipos que están instalados en el centro de cómputo, cuáles son sus principales características, de qué tipo son las instalaciones, cuáles son las medidas de seguridad visibles que existen, y en sí, que conozca la problemática a la cual se enfrentará, de manera muy simple y de carácter tentativo.

3. Establecer los objetivos de la auditoría
El siguiente paso, después de haber identificado el origen de la auditoría y haber realizado una visita preliminar al área que será auditada, es establecer lo más claramente posible el (los) objetivo(s) de la auditoría, ajustándose lo más posible a las necesidades de la evaluación. El propósito es establecer claramente lo que se busca con este tipo de trabajo.

Objetivo: el objetivo representa las condiciones futuras que pretenden alcanzar los individuos, grupos u organizaciones, lo cual es sumamente aplicable para el caso de la auditoría de sistemas, ya que al establecer el objetivo de una auditoría se busca anticipar lo que se desea alcanzar, ya sea en el área de sistemas o en toda la institución. Más concretamente, desde el punto de vista de los autores de referencia, en el caso de una auditoría de sistemas el establecimiento del objetivo es el establecimiento de lo que se pretende satisfacer con dicha auditoría; se incluyen los siguientes conceptos:

· Misión: Deber moral que se impone a la realización de la auditoría de sistemas. 

· Visión: La forma como se ve la realización de la auditoría y lo que se espera de ella. 

· Propósitos: Objetivo que se pretende alcanzar con la auditoría. 

· Metas: Fines específicos de la auditoría. 

· Fines: Son los últimos aspectos que se busca satisfacer con la auditoría. 

· Plazos: Los términos en unidades de tiempo en que se satisface el fin que se pretende con la auditoría.


4. Determinar los puntos que serán evaluados en la auditoría
Después de haber determinado el origen de la auditoría y de establecer los objetivos concretos que se pretenden alcanzar con ésta, el siguiente paso es determinar los puntos concretos que serán evaluados. Esta definición de los puntos que tienen que ser evaluados debe ser realizada considerando aspectos muy específicos de los sistemas computacionales, tales como los siguientes:

· La gestión administrativa e informática del centro de cómputo 

· El cumplimiento de las funciones del personal informático y usuarios de los sistemas 

· El análisis, diseño y desarrollo de los sistemas computacionales 

· La operación de los sistemas computacionales 

· La capacitación y adiestramiento del personal y usuarios del sistema La protección, custodia y niveles de acceso a las bases de datos 

· La protección y respaldo de archivos e información La seguridad y protección de los usuarios, de la información, de los archivos y en general del centro de cómputo


5. Elaborar planes, programas y presupuestos para realizar la auditoría
Después de haber considerado todos los puntos antes señalados, el siguiente paso es realizar la planeación formal de la auditoría de sistemas, en la cual se concreten los planes, programas y presupuestos para dicha auditoría; es decir, se deben elaborar los documentos que contemplen los planes formales para el desarrollo de la auditoría, los programas en donde se delimiten perfectamente las etapas, eventos, actividades y los tiempos de ejecución para cumplir con el objetivo, así como los presupuestos de la auditoría, documentos en donde se deben asignar los costos de los recursos que serán utilizados y el tiempo que serán utilizados para determinada actividad.

6. Identificar y seleccionar los métodos, herramientas, instrumentos y procedimientos necesarios para la auditoría
El siguiente paso es determinar los documentos y medios con los cuales se llevará a cabo la revisión a los sistemas de la empresa, lo cual se logrará a través de la selección o diseño de los métodos, procedimientos, herramientas e instrumentos necesarios, de acuerdo con lo indicado en los planes, presupuestos y programas establecidos para la auditoría. 

7. Asignar los recursos y sistemas computacionales para la auditoría 
Una vez definidos todos los aspectos señalados en las fases anteriores, el siguiente paso es asignar los recursos que serán utilizados para realizar la auditoría, de acuerdo con los aspectos ya establecidos con anterioridad. Con la asignación de estos recursos especializados, sean humanos, informáticos, tecnológicos o cualesquiera otros que se hayan establecido para la auditoría, es como se lleva a cabo la misma.


2ª ETAPA: EJECUCIÓN DE LA AUDITORÍA DE SISTEMAS COMPUTACIONALES

El siguiente paso después de la planeación de la auditoría es su ejecución, la cual estará determinada por las características concretas, los puntos y requerimientos que se estimaron en la etapa de planeación.

1. Realizar las acciones programadas para la auditoría
De acuerdo con el programa de auditoría, cada auditor tiene que realizar las actividades que le corresponden conforme fueron diseñadas, en la cronología que le fue asignada a cada una, y de acuerdo con los tiempos y recursos que le corresponde utilizar; el propósito es ejecutar los eventos programados y alcanzar el objetivo de la auditoría.

2. Aplicar los instrumentos y herramientas para la auditoría
Aquí lo importante es que, conforme a la guía de auditoría, se tienen que utilizar, uno a uno, los instrumentos y herramientas elegidos para llevar a cabo la evaluación, ya sea mediante la recopilación y análisis de la información, la observación, las pruebas y simulaciones de los sistemas, o mediante cualquier otro instrumento de los que se diseñaron previamente para esta revisión.

3. Identificar y elaborar los documentos de desviaciones encontradas
Una vez que se realizaron las actividades diseñadas en el programa de trabajo de auditoría, que se utilizaron los instrumentos de recopilación de información y/o se utilizaron los instrumentos determinados para la auditoría, entonces se buscan las posibles desviaciones y se procede a elaborar los documentos de desviaciones, en los cuales se anotan las situaciones encontradas, las causas que las originaron y sus posibles soluciones, así como los responsables de solucionar dichas desviaciones y las posibles fechas para hacerlo.

El auditor puede elaborar este documento cuando lo considere necesario; es decir, lo puede elaborar conforme va realizando cada evaluación, conforme va evaluando áreas completas, conforme va realizando cada evento programado o conforme a cualquier otro criterio. Lo importante es que conforme el auditor detecte las desviaciones, elabore de inmediato el documento de desviaciones. 

4. Elaborar el dictamen preliminar y presentarlo a discusión
Una vez que el auditor determinó las desviaciones encontradas durante la evaluación, debe elaborar un documento que contenga todas las desviaciones detectadas, o lo puede elaborar con cada una de las desviaciones por separado, de acuerdo a las necesidades de la empresa. Una vez hecho esto, es obligación del auditor comentarlas con las personas que están involucradas directamente en las desviaciones, a fin de encontrar de manera conjunta las causas que las originaron y, derivado de este intercambio de opiniones, debe determinar las posibles soluciones para cada una de estas causas. También puede asignar a los responsables de solucionarlas y, de ser posible, las fechas para hacerlo. 

Es muy conveniente señalar que la importancia de la auditoría no sólo estriba en reportar las desviaciones encontradas en una operación normal, sino que las personas que están involucradas directamente en la operación deben conocerlas; el propósito es que estén conscientes de las desviaciones encontradas en su trabajo para que puedan emprender las acciones necesarias para corregirlas, si es que las correcciones están en sus manos.

5. Integrar el legajo de papeles de trabajo de la auditoría
El auditor tiene la obligación de conservar en el llamado legajo de papeles de la auditoría cada uno de los instrumentos aplicados en la evaluación, con el propósito de sustentar, llegado el caso, las observaciones reportadas.


3ª ETAPA: DICTAMEN DE LA AUDITORÍA DE SISTEMAS COMPUTACIONALES

1. Dictamen de la auditoría de sistemas computacionales
Al emitir el dictamen, el cual es el resultado final de la auditoría de sistemas computacionales. Se debe presentar los siguientes puntos:

· La información y elaborar un informe de situaciones detectadas

· Elaborar el dictamen final

· Presentar el informe de auditoría

2. Elaborar un informe de situaciones detectadas
El análisis de los papeles de trabajo y la elaboración en borrador de las llamadas situaciones detectadas como:

· Que el auditor elabore su borrador y comente las desviaciones con los auditados. 

· Que el auditor elabore las modificaciones pertinentes, así como el informe definitivo de las situaciones encontradas. 

· Advertir que el fin de una auditoría de sistemas computacionales no es encontrar culpables, sino ayudar a corregir las desviaciones encontradas en la operación normal de dichos sistemas; esto se logra comentando las desviaciones con los responsables directos, con el fin de que las conozcan y tomen las acciones necesarias para su corrección. 

3. Elaborar los papeles de trabajo
El propósito del estudio de los papeles de trabajo es detectar las posibles desviaciones en la operación normal del área o sistema computacional que está auditando. Luego debe colocar las desviaciones que encontró en el formato como por ejemplo de situaciones, causas y soluciones, mismo que debe elaborar primero en borrador para comentar estos aspectos con los involucrados, y por ultimo elaborar el definitivo.

4. Desviaciones Detectadas
· El auditor debe indicar en forma específica y lo más claro posible las desviaciones encontradas en la operación del sistema o en el área que está evaluando y,

· Debe señalar las causas que las generaron, basándose en los papeles de trabajo, su experiencia en el ramo y las situaciones detectadas, 

· Elaborar el borrador de lo detectado que se encontró durante la evaluación de los sistemas, procurando detallar, hasta donde le sea posible, en qué consisten, como puede afectar y los demás que crea pertinentes, y por ultimo

· Señalar concretamente lo observado correspondiente al informe de auditoría analizando más a fondo el formato de desviaciones detectadas.

5. Indicar las situaciones encontradas al personal de las áreas afectadas
Una vez que ha detectado las desviaciones, es obligación del auditor comentarlas en forma directa y abierta con los responsables de la operación, a fin de que las conozcan, acepten, aclaren, complementen y/o las modifiquen con detalles y pruebas. 

El auditor no debe, presentar las desviaciones encontradas sin antes haberlas comentado con el auditado. Sin embargo, si el auditor no tiene la suficiente experiencia, los comentarios con los auditados se pueden desviar e incluso provocar conflictos que puede perjudicar.

Es un requisito que el auditor comente las desviaciones encontradas, debido a que además de servirle para refirmar sus observaciones, le ayudará a comprobarlas, complementarlas y en su caso ampliarlas; esto también le ayudará a establecer las causas que ocasionaron las desviaciones, así como sus posibles soluciones. 

6. Modificaciones necesarias
Una vez el auditor haya comentado ampliamente las desviaciones con los involucrados, deberá ratificar las observaciones y, de ser necesario, elaborar las correcciones que sean pertinentes, modificando el borrador, las causas o las posibles soluciones. También podría elaborar nuevamente el borrador del informe, e incluso lo podría comentar nuevamente si fuera necesario. 

7. Situaciones relevantes
Una vez que el auditor ha comentado y corregido el borrador inicial, conforme a lo señalado en los puntos anteriores, debe proceder a elaborar un documento que contenga las situaciones relevantes que encontró durante la auditoría y, según el plan de trabajo, puede continuar con la elaboración del dictamen de auditoría.

8. Elaborar el informe y el dictamen formales
Después de analizar los informes anteriores (el borrador inicial comentado), el auditor debe elaborar, de manera formal, lo siguiente:

· El informe de las desviaciones encontradas, especificándolas por área, por servicio o por cualquier otro formato de presentación, de manera clara y precisa. 

· También deberá presentar las desviaciones conforme a la costumbre de la empresa; ya sea por importancia, por orden cronológico, por secuencia de operaciones o por cualquier otro criterio. 

· Elaborará dictamen y tomar en cuenta todas las desviaciones, analizarlas y emitir su opinión acerca de la situación de las áreas y sistemas auditados, especificando, lo más clara y sinceramente posible, su opinión respecto a dichas desviaciones y, de ser posible, debe presentar una sugerencia profesional para corregirlas.

· Comentar el informe y el dictamen con los directivos del área.

· Presentar el informe de auditoría

· Elaboración del dictamen formal


miércoles, 29 de marzo de 2017

INTRODUCCIÒN A LA AUDITORIA DE SISTEMAS


Auditoría en sistemas
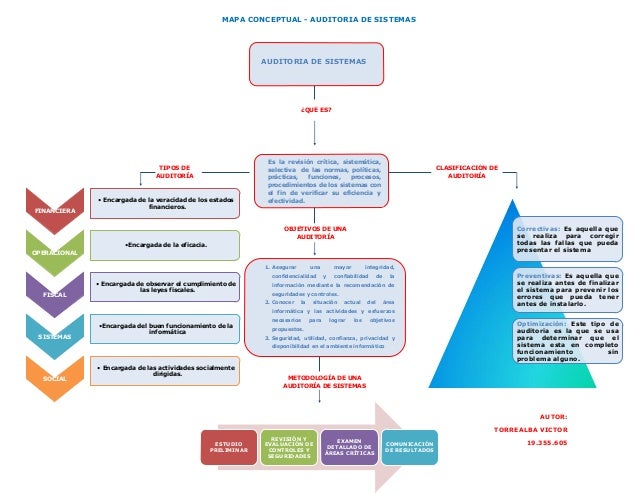
Es la rama que se encarga de llevar a cabo la evaluación de normas, controles, técnicas y procedimientos que se tienen establecidos en una empresa para lograr confiabilidad, oportunidad, seguridad y confidencialidad de la información que se procesa a través de los sistemas de información. La auditoría de sistemas es una rama especializada de la auditoría que promueve y aplica conceptos de auditoría en el área de sistemas de información

Auditoría de Información
La auditoría de la información es una rama especializada de la auditoría que promueve y aplica conceptos de auditoría en el área de sistemas de información. El objetivo final que tiene el auditor es dar recomendaciones a la alta gerencia para mejorar o lograr un adecuado control interno en ambientes de tecnología informática con el fin de lograr mayor eficiencia operacional y administrativa.

Auditoría en sistemas de información
La auditoría de los sistemas de información se define como cualquier auditoría que abarca la revisión y evaluación de todos los aspectos (o de cualquier porción de ellos) de los sistemas automáticos de procesamiento de la información, incluidos los procedimientos no automáticos relacionados con ellos y las interfaces correspondientes.


AUDITOR DE SISTEMAS
Un auditor de sistemas de Información es de suma importancia en una entidad, conoceremos algunos conceptos a continuación:

-“Un auditor de sistemas es el encargado de evaluar y analizar los procesos informáticos, se encarga de identificar los problemas o posibles problemas, cabe anotar que el auditor debe abstenerse de dar recomendaciones a la organización, que sean de carácter innecesarios o que puedan ser riesgosos para la compañía.” 

Se le debe facilitar e incentivar confianza con el o los auditados basándose en una actuación enteramente transparente y manejando un perfil humilde.

Características: 
1. Posee una mezcla de conocimientos de auditoría financiera y de informática en general. En el área de informática, se debe tener conocimientos básicos de: Desarrollo de SI, Sistemas Operativos, Telecomunicaciones, Administración de Bases de datos, redes locales, Seguridad física, Administración de datos, Automatización de oficinas (ofimática), Comercio Electrónico de datos. 

2. Especialización en función de la importancia económica que tienen distintos componentes financieros dentro del entorno empresarial. 

3. Conocer técnicas de administración de empresas y de cambio, ya que las recomendaciones y soluciones que aporte deben estar alineadas a los objetivos de la empresa y a los recursos que poseen. 

4. Tener un enfoque de calidad Total, lo cual hará que sus conclusiones y trabajo sean reconocidos como un elemento valioso dentro de la empresa y que los resultados sean aceptados en su totalidad. 

5. Es responsable de establecer los objetivos de control que reduzcan o eliminen la exposición al riesgo de control interno.

Responsabilidades del auditor Informático: 

1. Verificación del control interno tanto de las aplicaciones como de los SI, periféricos, etc. 

2. Análisis de la administración de Sistemas de información, desde un punto de vista de riesgo de seguridad, administración y efectividad de la administración. 

3. Análisis de la integridad, fiabilidad y certeza de la información a través del análisis de aplicaciones. 

4. Auditoria del riesgo operativo de los circuitos de información. 

5. Análisis de la administración de los riesgos de la información y de la seguridad implícita. 

6. Verificación del nivel de continuidad de las operaciones. 

7. Análisis del Estado del Arte tecnológico de la instalación revisada y las consecuencias empresariales que un desfase tecnológico puede acarrear. 

8. Diagnóstico del grado de cobertura que dan las aplicaciones a las necesidades estratégicas y operativas de información de la empresa.

CERTIFICACIONES

Certificaciones CISA, CISM, CGEIT y CRISC
ISACA ofrece cuatro certificaciones, las cuales son reconocidas a nivel mundial para los profesionales de Auditoría, Seguridad, Gobierno y Riesgo de TI, para esto ISACA lleva a cabo exámenes de certificación dos veces al año, en junio y diciembre.

Los requisitos para certificarte son los sigueintes:
  1. Aprobar el examen 
  2. Experiencia relevante 
  3. Apegarte al código de ética ISACA 
  4. Apegarte al programa de educación profesional continua 
  5. Cumplimiento con los estándares de ISACA
En este capítulo apoyamos a nuestros candidatos a obtener la certificación a través de talleres de preparación presentados por expertos locales en la materia.


Certified Information Systems Auditor (CISA)
Mejorar su carrera mediante la obtención de CISA-mundo-renombrado como el nivel de logro para los que la auditoría, controlar, supervisar y evaluar las tecnologías de la información y de los sistemas de negocio.
La designación CISA es una certificación reconocida a nivel mundial para el control de auditoría de SI, seguridad y profesionales de la seguridad. Siendo CISA-certificada muestra sus experiencia en auditoría, habilidades y conocimientos, y demuestra que son capaces de evaluar las vulnerabilidades, informe sobre el cumplimiento y controla instituto dentro de la empresa.

Certificación CISA:

  1. Confirma su conocimiento y experiencia
  2. Cuantifica y comercializa su experiencia
  3. Demuestra que usted ha ganado y mantenido el nivel de conocimientos necesarios para satisfacer los desafíos dinámicos de una empresa moderna
  4. Es reconocida mundialmente como la marca de excelencia para el profesional de auditoría de SI
  5. Combina la consecución de pasar un examen completo con el reconocimiento del trabajo y la experiencia educativa, que le proporciona credibilidad en el mercado.
  6. Aumenta su valor a su organización
  7. le da una ventaja competitiva frente a sus compañeros cuando se busca el crecimiento del empleo
  8. Le ayuda a lograr un alto nivel profesional a través de requisitos de ISACA para la educación continua y la conducta ética


Certified Information Security Manager (CISM)
CISM significa un mayor potencial de ingresos y la promoción profesional. Recientes estudios independientes alinean constantemente CISM como uno de los más caros y el pago de las certificaciones solicitadas.


Mejorar su ventaja competitiva
Demostrar su experiencia de gestión de seguridad de la información.
La certificación CISM única gestión centrada promueve prácticas internacionales de seguridad y reconoce a la persona que dirige, diseña y supervisa y evalúa la seguridad de información de una empresa.

La certificación CISM:
  1. Demuestra su comprensión de la relación entre un programa de seguridad de la información y los objetivos de negocio y objetivos más amplios
  2. se distingue por tener no sólo la experiencia en seguridad de la información, sino también el conocimiento y la experiencia en el desarrollo y gestión de un programa de seguridad de la información
  3. Le sitúa en una red selecta
  4. Se considera esencial para la formación continua, desarrollo de la carrera y la entrega de valor a las empresas.


CERTIFICACIÓN CGEIT (Certified in the Governance of Enterprise IT) 
El programa de certificación CGEIT fue diseñado específicamente para los profesionales encargados de satisfacer las necesidades de gobierno de TI de una empresa. Introducido en 2007, la designación CGEIT está diseñado para profesionales que manejan, prestar servicios de asesoramiento y/o garantía, y/o que de alguna manera apoyar la gobernabilidad de TI de una empresa y desean ser reconocidos por su gobierno de TI relacionados con la experiencia y el conocimiento, CGEIT se basa en ISACA y el IT Governance Institute (ITGI) propiedad intelectual y el aporte de expertos en la materia en todo el mundo.

CGEIT se ha desarrollado específicamente para profesionales de IT y de negocio que tienen una importante gestión, asesoramiento, o el papel de garantía en relación con la gobernanza de TI empresarial y para aquellos y que tienen experiencia en las siguientes áreas: 
  • Marco de Gobierno IT 
  • Alineamiento Estratégico 
  • Valor de la entrega 
  • Gestión de Riesgos 
  • Gestión de Recursos 
  • Medición del desempeño

CERTIFICACIÓN CRISC (Certified in Risk and Information Systems Control) 
La designación CRISC certifica que tienen conocimientos y experiencia en la identificación y evaluación de riesgos y en el diseño implementación monitoreo y mantenimiento basado en el riesgo eficiente y eficaz del control Introducido en 2010, el certificado en sistemas de información de riesgos y control de la certificación (CRISC), esta destinado a reconocer una amplia gama de profesionales de IT y empresariales por su conocimiento de los riesgos de la empresa y su capacidad para diseñar, implementar y mantener el sistema de información (SI) lo mantiene controlado para mitigar tales riesgos CRISC se basa en la investigación de mercado independiente a los aportes de miles de expertos en la materia de todo el mundo, asi como la propiedad intelectual de ISACA, incluyendo el riesgo de IT y COBIT. Aquellos que adquieren la designación CRISC benefician a sus empresas y cumplen las demandas de negocios riesgosos, los profesionales IT entiendan los riegos del negocio y tiene el conocimiento técnico para implementar un adecuado control IS. 

Esta certificación es para profesionales de IT y que se trabajan a nivel operativo para mitigar los riesgos y que tienen experiencia de trabajo en las siguientes aéreas: 
Identificación, valoración y evaluación de riesgos 
  • Responsable de riesgos 
  • Monitoreo de riesgos
  • Diseño e implementación del control IS 
  • Monitoreo y mantenimiento del control IS 

lunes, 27 de marzo de 2017


Resultado de imagen para bases de datos


BASES DE DATOS

¿Qué es una base de datos?

Una base de datos (cuya abreviatura es BD) es una entidad en la cual se pueden almacenar datos de manera estructurada, con la menor redundancia posible. Diferentes programas y diferentes usuarios deben poder utilizar estos datos. Por lo tanto, el concepto de base de datos generalmente está relacionado con el de red, ya que se debe poder compartir esta información. Generalmente se habla de un "Sistema de información" para designar a la estructura global que incluye todos los mecanismos para compartir datos.

¿Por qué utilizar una base de datos?
Una base de datos proporciona a los usuarios el acceso a datos, que pueden visualizar, ingresar o actualizar, en concordancia con los derechos de acceso que se les hayan otorgado. Se convierte más útil a medida que la cantidad de datos almacenados crece.

Una base de datos puede ser local, es decir que puede utilizarla solo un usuario en un equipo, o puede ser distribuida, es decir que la información se almacena en equipos remotos y se puede acceder a ella a través de una red.

Administración de bases de datos
Rápidamente surgió la necesidad de contar con un sistema de administración para controlar tanto los datos como los usuarios. La administración de bases de datos se realiza con un Sistema de Gestión de Bases de Datos (SGBD) también llamado DBMS (Database Management System). El DBMS es un conjunto de servicios (aplicaciones de software) que permite a los distintos usuarios un fácil acceso a la información y proporciona las herramientas para la manipulación de los datos encontrados en la base (insertar, eliminar, editar).
La principal ventaja de utilizar bases de datos es que múltiples usuarios pueden acceder a ellas al mismo tiempo.


ENTIDAD RELACIÒN
¿Qué es el modelo entidad-relación?
Como ya he comentado este modelo es solo y exclusivamente un método del que disponemos para diseñar estos esquemas que posteriormente debemos de implementar en un gestor de BBDD (bases de datos). Este modelo se representa a través de diagramas y está formado por varios elementos.

Este modelo habitualmente, además de disponer de un diagrama que ayuda a entender los datos y como se relacionan entre ellos, debe de ser completado con un pequeño resumen con la lista de los atributos y las relaciones de cada elemento.

Entidad
Las entidades representan cosas u objetos (ya sean reales o abstractos), que se diferencian claramente entre sí.

Atributos
Los atributos definen o identifican las características de entidad (es el contenido de esta entidad). Cada entidad contiene distintos atributos, que dan información sobre esta entidad. Estos atributos pueden ser de distintos tipos (numéricos, texto, fecha...).

Relación
Es un vínculo que nos permite definir una dependencia entre varias entidades, es decir, nos permite exigir que varias entidades compartan ciertos atributos de forma indispensable.

Relaciones de cardinalidad
Podemos encontrar distintos tipos de relaciones según como participen en ellas las entidades.

Uno a uno: Una entidad se relaciona únicamente con otra y viceversa.


Uno a varios o varios a uno: determina que un registro de una entidad puede estar relacionado con varios de otra entidad, pero en esta entidad existir solo una vez.


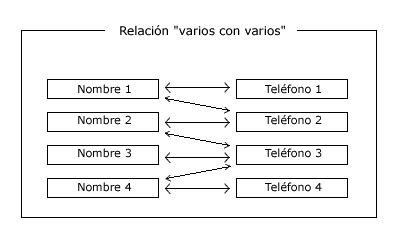
Varios a varios: determina que una entidad puede relacionarse con otra con ninguno o varios registros y viceversa.


Claves
Es el atributo de una entidad, al que le aplicamos una restricción que lo distingue de los demás registros (no permitiendo que el atributo específico se repita en la entidad) o le aplica un vínculo. Estos son los distintos tipos:

Super clave: aplica una clave o restricción a varios atributos de la entidad, para así asegurarse que en su conjunto no se repitan varias veces y así no poder entrar en dudas al querer identificar un registro.

Clave primaria: identifica inequívocamente un solo atributo no permitiendo que se repita en la misma entidad.

Clave externa o clave foránea: este campo tiene que estar estrictamente relacionado con la clave primaria de otra entidad, para así exigir que exista previamente esa clave.


PARADIGMAS DE CONTROL INTERNO

El término paradigma significa «ejemplo» o «modelo». En todo el ámbito científico, religioso u otro contexto etimológico, el término paradigma puede indicar el concepto de esquema formal de organización, y ser utilizado como sinónimo de marco teórico o conjunto de teorías.

No.
PARADIGMA ANTERIOR
PARADIGMA ACTUAL
1
“La responsabilidad del control estaba en manos sólo de los profesionales especializados” como los auditores internos.
”Todos los funcionarios tienen alguna responsabilidad explícita o implícita respecto al proceso de Control Interno”.
2
”Eran más importantes los controles que los riesgos”. Es decir, el diseño y funcionamiento de los controles se realizaba sin analizar previamente los riesgos relacionados con las operaciones a controlar.
Para la implantación y evaluación del proceso de Control Interno “resulta más efectivo centralizarse en los riesgos” de las operaciones y de la entidad a efecto de minimizar la posibilidad de implantar o relevar controles sobre aspectos que no ofrecen riesgo significativo, evitando la dilapidación de esfuerzos y recursos e interpretando cabalmente la relación costo – beneficio.
3
El Control Interno era concebido “como un sistema individual a cargo de terceras personas ajenas a la operación y añadido al resto de los sistemas administrativos y operativos”. Se consideraba al control como una carga adicional que debía soportar cada responsable operativo y que
absorbía parte del tiempo que debería dedicarle a la gestión propiamente dicha.
Constituye “un proceso incorporado a los sistemas administrativos y operativos” y que no puede existir si no existen objetivos, metas, normas o criterios. Por esta razón, el concepto de control interno está íntimamente vinculado con la “administración por objetivos” para dar énfasis a los resultados concretos. Dicho proceso es llevado a cabo por el personal al mismo tiempo que realiza sus actividades. Es decir, que este proceso de control está formando parte de los sistemas, funciones o actividades que son desarrollados por el personal.
4
Un “mal necesario” que debía soportarse y que estaba impuesto por requerimientos externos para satisfacer necesidades formales de terceros no comprometidos con la gestión de la entidad.
Es “una ayuda” que se materializa por medio de la implantación de metodologías proactivas (Ejemplo: Evaluaciones periódicas llevadas a cabo por el propio personal de la entidad para la mejora de los mecanismos de control en los procesos, el diseño de otros o la eliminación de aquellos que ya no son útiles a los fines de la entidad) hacia el control que involucran al personal operativo generando motivación y compromiso e incrementando las posibilidades de alcanzar los objetivos establecidos.
5
Es un “mecanismo o práctica destinado a prevenir o identificar actividades no autorizadas”.
Es “cualquier esfuerzo “que se realice para aumentar las posibilidades de que se logren los objetivos de la entidad. Dicha generalización pretende un comportamiento orientado hacia la calidad procurando conformar una “cultura de control”.


UTILIDAD DE LOS SISTEMAS DE CONTROL INTERNO
Se dice que el control interno es una herramienta surgida de la imperiosa necesidad de accionar proactivamente a los efectos de suprimir y/o disminuir significativamente la multitud de riesgos a las cuales se hayan afectadas los distintos tipos de organizaciones, sean estos privados o públicos, con o sin fines de lucro. Partiendo de esto mencionamos la siguiente interpretación del control interno:

Es la base donde descansan las actividades y operaciones de una entidad; es decir, que las actividades de producción, distribución, financiamiento, administración, entre otras, son regidas por el Control Interno; además, es un instrumento de eficiencia y no un plan que proporciona un reglamento tipo policíaco o de carácter tiránico.

El mejor sistema de Control Interno, es aquel que no daña las relaciones de empresa a clientes y mantiene en un nivel de alta dignidad humana las relaciones de dirigentes y subordinados; su función es aplicable a todas las áreas de operación de los negocios, de su efectividad depende que la administración obtenga la información necesaria para seleccionar de las alternativas y las que mejor convengan a los intereses de la entidad.

OBJETIVOS DEL CONTROL INTERNO

Objetivo general
Conocer en qué consiste el control interno, así como su funcionamiento en la organización, su importancia dentro de la misma, sus componentes, los tipos de control interno que existen, así como los medios por los cuales puede ser evaluado, y los procesos para dicha evaluación.

Objetivos específicos
1. Definir el control interno, y determinar por qué es tan importante que funcione adecuadamente en una entidad.

2. Conocer los tipos de control interno que existen, con el propósito de identificar cada uno de ellos, y saber aplicarlos de acuerdo a las circunstancias.

3. Identificar los principios de control interno de acuerdo a su clasificación, e indicar cual es su función para el desarrollo del control interno.

4. Distinguir los principales componentes de control interno, y la utilidad que estos proporcionan al mismo.

5. Conocer los medios por los cuales el control interno puede ser evaluado, y la utilidad que el auditor da a los resultados que obtiene de la evaluación.


CLASES DE AUDITORIAS


AUDITORIA CON LA COMPUTADORA
Es la auditoria que se realiza con el apoyo de los equipos de cómputos y sus programas para evaluar cualquier tipo de actividades y operaciones no necesariamente computarizadas, pero si susceptibles de ser automatizadas; dicha auditoria se realizara también a las actividades del centro de sistemas y a sus componentes.

La principal característica de este tipo de auditoria es que, sea en un caso o en otro caso, o en ambos, se aprovecha la computadora y sus programas para la evaluación de las actividades a realizar, de acuerdo a las necesidades concretas del auditor, utilizando en cada caso las herramientas especiales del sistema y las tradicionales de la propia auditoria.


AUDITORIA SIN LA COMPUTADORA
Es la auditoria cuyos métodos, técnicas y procedimientos están orientados únicamente a la evaluación tradicional del comportamiento y valides de la transacciones económicas, administrativas y operacionales de un área de computo, y en si de todos los aspectos que afectan a las actividades que se utilizan sistemas informáticos, pero dicha evaluación se realiza sin el uso de sistemas computacionales.

Es también la evaluación tanto la estructura de organización, funciones y actividades de funcionarios de personal de un centro de cómputo, así como a los perfiles de sus puestos,

Como el de los reportes, informes y bitácoras de los sistemas, de la existencia y aplicación de planes, programas y presupuestos en dichos centro así como del uso aprovechamientos informáticos para la realización de actividades, operaciones y tareas. Así mismo en la evaluación de los sistemas de actividad y prevención de contingencia de la adquisición y el uso hardware, software y personal informático, y en si en todo lo relacionado con el centro de cómputo, pero sin el uso directos computacionales.


AUDITORIA ERGONÓMICA DE SISTEMAS COMPUTACIONALES
La ergonómica se define como la interacción entre humanos y los elementos de un sistema, a su vez esta es la una investigación metódica del lugar de trabajo, organización y tareas que muy probablemente mejore el desempeño humano y reduzca los errores. El principal objetivo de este ámbito son los consumidores y usuarios. El cual busca crear o adaptar productos y elementos de uso cotidiano para el manejo del personal, con el fin de optimizar la productividad del trabajador y del sistema de producción garantizando la satisfacción, la seguridad y salud de los trabajadores. En conclusión la auditoria ergonómica se encarga de adaptar el medio al hombre conforme al puesto de trabajo.

AUDITORIA A LA GESTIÓN INFORMÁTICA
Se enfoca exclusivamente a la revisión de las funciones y actividades de tipo administrativo que se realizan dentro de un centro de cómputo, tales como la planeación, organización, dirección y control de dicho centro. Se realiza con el fin de verificar el cumplimiento de las funciones y actividades asignadas a los funcionarios, empleados y usuarios de las áreas de sistematización, así también para revisar y evaluar las operaciones del sistema, el uso y protección de los sistemas de procesamiento, de los programas y de la información.

AUDITORIA A UN SISTEMA DE COMPUTO
Es el diagnóstico de estado ordenado y minucioso de los sistemas de información soportados por un equipo electrónico de procesamiento de datos.


AUDITORIA ALREDEDOR DE LA COMPUTADORA
Es la revisión especifica que se realiza a todo lo que está alrededor de una equipo de cómputo, como son sus sistemas, actividades y funcionamiento, evalúa los métodos y procedimientos de acceso y procesamiento de datos, la emisión y almacenamiento de resultados, las actividades de planeación y presupuestación del centro de cómputo, los aspectos operacionales y financieros, la gestión administrativa de accesos al sistema, la atención a usuarios y al desarrollo de nuevos sistemas, las comunicaciones internas y externas y en si todos aquellos aspectos que contribuyen el buen funcionamiento de una área de sistematización. 

AUDITORIA DE LA SEGURIDAD DE SISTEMAS COMPUTACIONALES
Es la revisión exhaustiva, técnica y especializada que se realiza a todo lo relacionado con la seguridad de un sistema computacional, de sus áreas y personal, así como a las actividades, funciones y acciones preventivas y correctivas que contribuyan a salvaguardar la seguridad de los equipos computacionales, de las bases de datos, redes, sistemas, instalaciones y usuarios del mismo. También la revisión de los planes contra contingencias y medidas de protección para la información, los usuarios y los propios sistemas computacionales.
AUDITORIA A LOS SISTEMAS DE REDES
Es la revisión exhaustiva, específica y especializada que se realiza a los sistemas de redes de una empresa, considerando en la evaluación los tipos de redes, arquitectura, topología, sus protocolos de comunicación, las conexiones, accesos privilegios, administración y demás aspectos que repercuten en su instalación, administración, funcionamiento y aprovechamiento. Es también la revisión del software institucional de los recursos informáticos e información de las operaciones, actividades y funciones que permiten compartir las bases de datos, instalaciones, software y hardware de un sistema de red. 

AUDITORIA INTEGRAL A LOS CENTROS DE COMPUTO
Este tipo de auditoria, es una revisión exhaustiva, sistemática y global que se realiza por medio de un equipo multidisciplinario de auditores (uso de expertos), debido a que tienen que revisar todas las actividades y operaciones de un centro de sistematización, con el fin de evaluar, en  forma integral, el procesamiento de datos, el uso adecuado de sus  sistemas de cómputo, así como la red de servicios de una  empresa y el desarrollo correcto de las funciones de sus áreas, personal y usuarios, para lograr así alcanzar los objetivos de la empresa. También se puede decir que es la revisión de la administración del sistema, del manejo y control de los sistemas operativos, lenguajes, programas y paquetería de aplicación, así como de la administración y control de proyectos, la adquisición del hardware y software, la adecuada integración y uso  de los recursos  informáticos y de la existencia y cumplimiento de las normas, políticas, estándares y procedimientos que regulan la actuación del sistema, del personal y usuarios del centro de cómputo.


ESTÁNDARES DE AUDITORIA DE SISTEMAS

1. ISO 27001: Esta norma contiene los requisitos del sistema de gestión de seguridad de la información. Tiene su origen en la BS 7799-2:2002 y es la norma con arreglo a la cual se certifican por auditores externos los SGSI de las organizaciones. Enumera en forma de resumen los objetivos de control y controles que desarrolla la ISO 27002. Esta norma internacional (27001) especifica los requisitos para establecer, implantar, poner en funcionamiento, controlar, revisar, mantener y mejorar un SGSI documentado dentro del contexto global de los riesgos de negocio de la organización. Especifica los requisitos para la implantación de los controles de seguridad hechos a medida de las necesidades de organizaciones individuales o partes de las mismas

2. ISO 15504 (Spice): Sistema de calidad de productos software, combina ideas de CMM e ISO 9000. Sus derivados: ISO 15504-2, modelo de madurez ISO 15504-3, requisitos para evaluación de procesos ISO 15504-6, competencia, formación, etc. Propósito Evaluación del proceso de Ingeniería Mejora de proceso de ingeniería Determinación de capacidades (madurez) Dirigida a: Adquiridores Suministradores Evaluadores Permite la evaluación de procesos software en organizaciones que realicen alguna de las actividades del ciclo de vida del software.

3. ISO 12207: Este estándar "establece un marco de referencia común para los procesos del ciclo de vida software, con una terminología bien definida, que puede ser referenciada por la industria del software” Tiene como objetivo principal proporcionar una estructura común para que compradores, proveedores, desarrolladores, personal de mantenimiento, operadores, gestores y técnicos involucrados en el desarrollo de software usen un lenguaje común. Contiene procesos, actividades y tareas para aplicar durante la adquisición de un sistema que contiene software, un producto software puro o un servicio software, y durante el suministro, desarrollo, operación y mantenimiento de productos software.


4. ISO/IEC 17799 (denominada también como ISO 27002) es un estándar para la seguridad de la información. Este estándar internacional de alto nivel para la administración de la seguridad de la información, fue publicado por la ISO en diciembre de 2000 con el objeto de desarrollar un marco de seguridad sobre el cual trabajen las organizaciones. Se define como una guía en la implementación del sistema de administración de la seguridad de la información, se orienta a preservar los siguientes principios de la seguridad informática: Confidencialidad. Asegurar que únicamente personal autorizado tenga acceso a la información. Integridad. Garantizar que la información no será alterada, eliminada o destruida por entidades no autorizadas.